Blog & Conteúdo
Insights sobre tecnologia, governança e inovação.
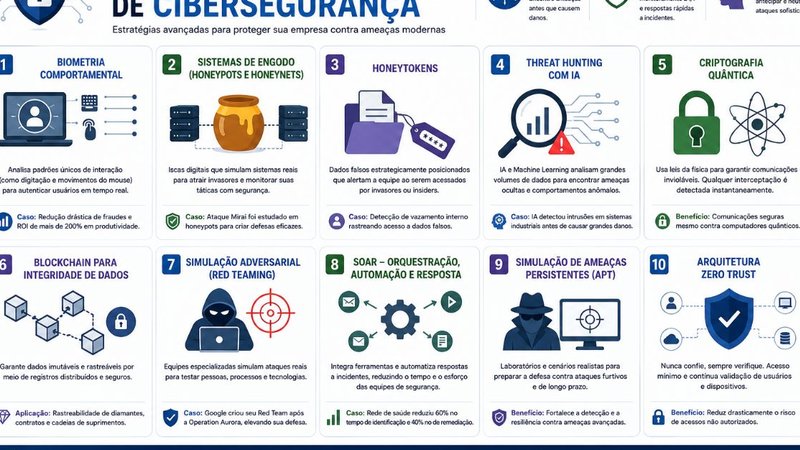
10 Técnicas Inovadoras de Cibersegurança que Estão Mudando o Mercado
Quais são as técnicas mais inovadoras de cibersegurança na atualidade? Com a rápida evolução das ameaças cibernéticas, medidas tradicionais como antivírus e …
Ler artigo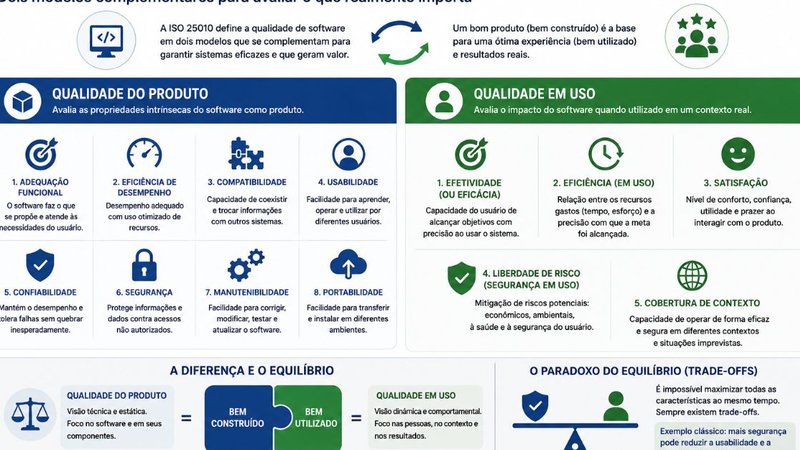
ISO 25010: Entenda a Diferença Entre Qualidade do Produto e Qualidade em Uso
Quando falamos sobre a qualidade de um software, é comum pensar imediatamente em um código livre de bugs ou em um aplicativo …
Ler artigo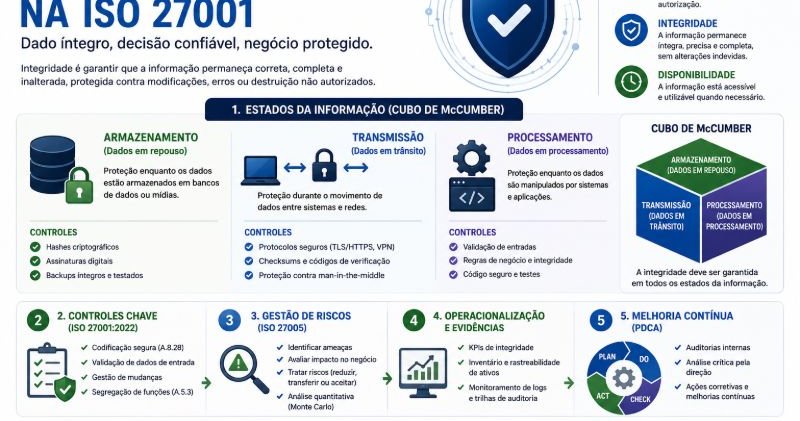
Como garantir a integridade dos dados na sua empresa usando ISO 27001
A integridade dos dados é um dos três pilares fundamentais da segurança da informação, conforme definido pela norma ISO/IEC 27001, e refere-se …
Ler artigo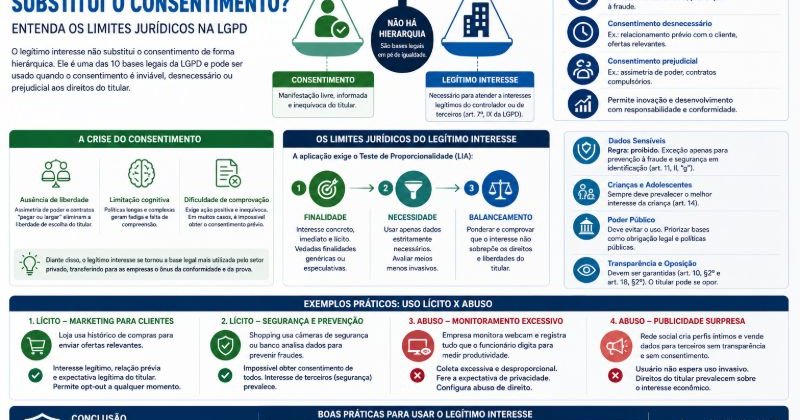
O Legítimo Interesse Substitui o Consentimento? Entenda os Limites Jurídicos na LGPD
A Lei Geral de Proteção de Dados Pessoais (LGPD) transformou a maneira como empresas e órgãos públicos lidam com as informações dos …
Ler artigo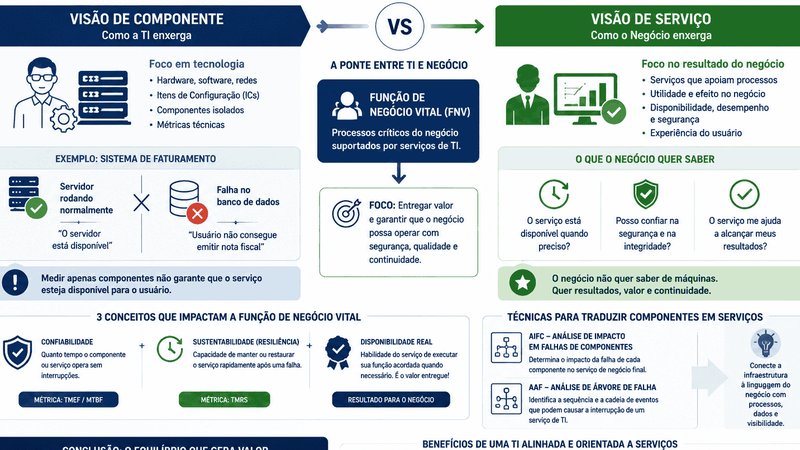
Visão de Componente vs. Visão de Serviço: Por que a TI e o Negócio não falam a mesma língua?
Nas organizações modernas, a Tecnologia da Informação (TI) deixou de ser apenas um setor de suporte técnico para se tornar um elemento …
Ler artigo
O Fim da Sopa de Letrinhas: Como Unificar COBIT, ITIL e ISO 20000
No complexo ambiente corporativo atual, diretores e gestores de Tecnologia da Informação (TI) frequentemente se deparam com um emaranhado de siglas e …
Ler artigo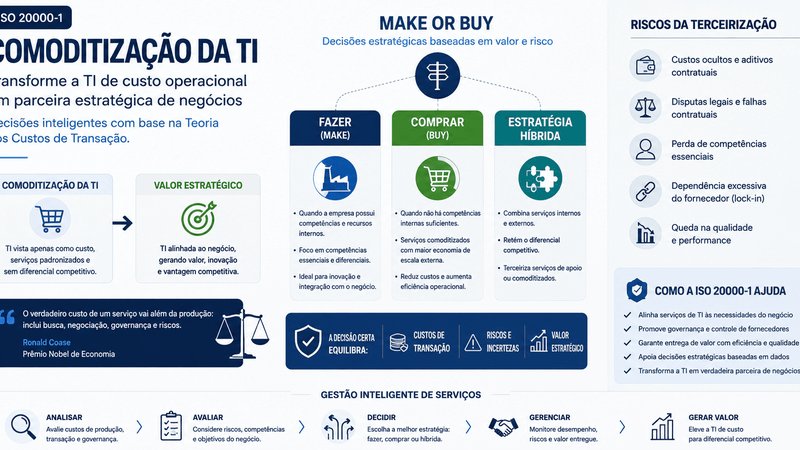
ISO 20000-1 e a Comoditização da TI: Como a Teoria dos Custos de Transação Define o Make or Buy
Em 2003, Nicholas Carr publicou na Harvard Business Review o artigo "IT Doesn't Matter" (A TI não Importa), desencadeando um profundo debate …
Ler artigo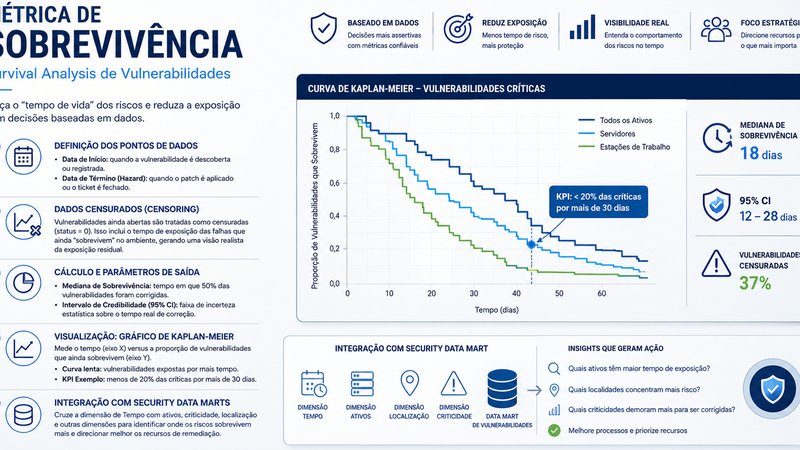
Como Medir Vulnerabilidades Ainda Abertas com Dados Censurados
A estruturação de uma Métrica de Sobrevivência (Survival Analysis) para vulnerabilidades é um dos pilares do framework BOOM (Baseline Objectives and Optimization …
Ler artigo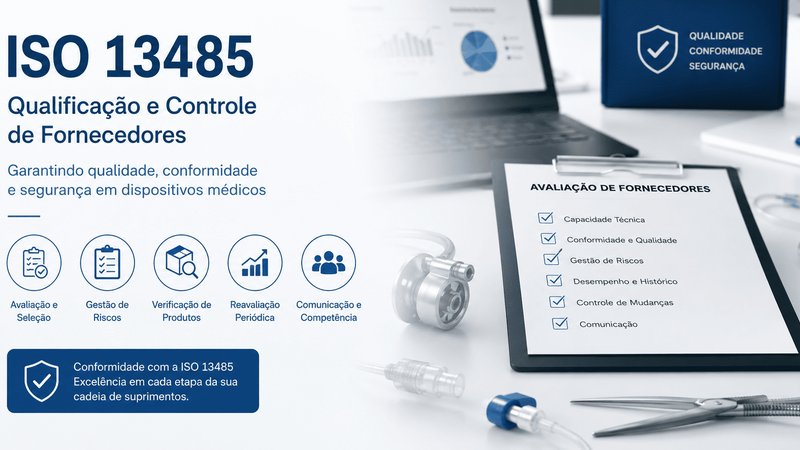
Qualificação de Fornecedores: Critérios essenciais para o setor médico: Como avaliar e reavaliar parceiros para garantir que materiais comprados não comprometam a segurança
Na norma ISO 13485, a qualificação e o controle de fornecedores (abordados na cláusula 7.4) são fundamentais para garantir que os materiais …
Ler artigo